
عبير خضر: الذكاء الاصطناعي سلاح ذو حدين.. والعميل خط الدفاع الأول لحماية بياناته
أكدت عبير خضر، رئيس مجموعة الأمن السيبراني بالبنك الأهلي المصري، أن التطور المتسارع في تقنيات الذكاء الاصطناعي جعل الهجمات السيبرانية أكثر تعقيدًا وسرعة، ما يتطلب تطوير منظومات الدفاع وتحديث الأنظمة باستمرار، بالتوازي مع تعزيز وعي العملاء بأساليب الاحتيال، باعتبارهم خط الدفاع الأول لحماية بياناتهم.
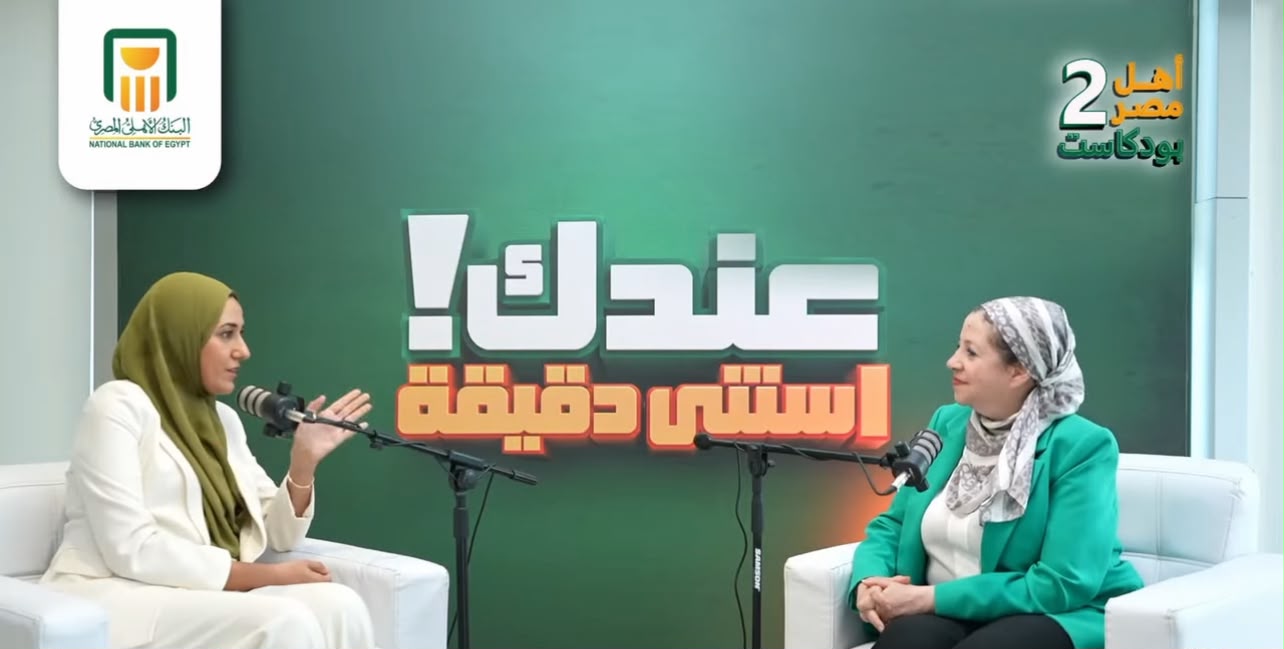
جاء ذلك خلال مشاركتها في بودكاست «أهل مصر»، تزامنًا مع شهر التوعية بالأمن السيبراني، حيث استعرضت جهود البنك لحماية بيانات العملاء، ورسائل حملته التوعوية الجديدة «عندك.. استنى دقيقة»، إلى جانب مخاطر التصيد الإلكتروني والتزييف العميق وسبل تأمين التعاملات الرقمية.
وأوضحت خضر أن حماية البيانات مسؤولية مشتركة بين البنوك والعملاء؛ إذ تتولى المؤسسات تأمين البيانات الموجودة على أنظمتها ومنع الوصول غير المصرح به إليها، فيما يؤدي العميل دورًا أساسيًا في الحفاظ على سرية بياناته وتجنب الاستجابة لمحاولات الاحتيال.
دفاعات بالذكاء الاصطناعي على مدار الساعة
وقالت خضر إن الذكاء الاصطناعي يمثل سلاحًا ذا حدين؛ فبينما يستعين به المهاجمون لتنفيذ هجمات أكثر تعقيدًا خلال دقائق معدودة، تستخدمه البنوك لتعزيز قدراتها على الاكتشاف والاستجابة.
وكشفت أن البنك الأهلي المصري بدأ تعزيز مركز الدفاع السيبراني بقدرات تعتمد على الذكاء الاصطناعي، بما يساعد على اكتشاف الهجمات والتصدي لها بسرعة، مشيرة إلى أن المركز يعمل على مدار ٢٤ ساعة طوال أيام الأسبوع لرصد التهديدات والتعامل معها بصورة استباقية.
وأضافت أن إجراءات الحماية تشمل التحديث المستمر للأنظمة والبنية التحتية والتطبيقات، وسرعة التعامل مع الثغرات المكتشفة، وإجراء اختبارات اختراق دورية للتطبيقات قبل إطلاقها للعملاء وبعد الإطلاق، إلى جانب وسائل التأمين، ومنها المصادقة الثنائية وكلمات السر المتغيرة عند إجراء المعاملات.
«عندك.. استنى دقيقة» لمواجهة استعجال المحتالين
واستعرضت خضر رسالة الحملة التوعوية الجديدة للبنك «عندك.. استنى دقيقة»، موضحة أنها تستكمل رسائل التوعية السابقة، وفي مقدمتها «بإيدك ما يتنصبش عليك»، عبر تشجيع العميل على التوقف والتفكير قبل الضغط على أي رابط أو الاستجابة لطلب مشبوه.
وأشارت إلى أن المحتالين يعتمدون على الترغيب والترهيب لدفع الضحية إلى التصرف بسرعة، سواء بالوعود بجوائز وعروض غير واقعية، أو التهديد بإغلاق الحساب، مستغلين الانشغال وعدم التركيز لاتخاذ قرارات دون تحقق.
وأكدت أن محدودية الرصيد لا تعني الابتعاد عن الاستهداف، موضحة أن وسائل التصيد قد تستهدف أعدادًا كبيرة من المستخدمين، للاستفادة ممن يستجيبون لها.
ودعت إلى التحقق من العروض عبر الموقع والصفحات الرسمية للبنك، مشددة على أن وجود شعار البنك على صفحة بمواقع التواصل الاجتماعي لا يثبت أنها صفحة رسمية.
بيانات الحسابات والبطاقات ليست للمشاركة
وحذرت خضر من مشاركة اسم المستخدم وكلمة المرور الخاصة بالتطبيقات المصرفية، أو رموز التحقق المتغيرة «OTP»، مع الآخرين أو إدخالها في نماذج تصل عبر روابط مشبوهة.
كما شددت على عدم مشاركة رقم البطاقة المصرفية وتاريخ انتهاء صلاحيتها ورمز الأمان الموجود على ظهرها، استجابة لرسائل تدّعي تقديم جوائز أو تحويل أموال، موضحة أن التسوق الإلكتروني ينبغي أن يبدأ بمبادرة المستخدم بالدخول إلى موقع التاجر الذي يرغب في الشراء منه.
ونصحت باستخدام كلمات مرور مختلفة للحسابات المصرفية والبريد الإلكتروني والحسابات الشخصية، واختيار كلمات معقدة وتغييرها دوريًا، مع تفعيل المصادقة الثنائية أو المتعددة على جميع الحسابات، بما يشمل منصات التواصل الاجتماعي.
التزييف العميق يستغل الثقة.. والتحقق عبر وسيلة أخرى ضرورة
وحذرت رئيس مجموعة الأمن السيبراني من تطور تقنيات التزييف العميق، وقدرتها على انتحال صورة أشخاص موثوق بهم واستغلال الثقة فيهم لتنفيذ طلبات مالية.
واستشهدت بواقعة قالت إنها تضمنت تحويل نحو ٩٥ مليون يورو إلى حسابات محتالين عقب استخدام مكالمة فيديو مزيفة انتحلت شخصية محامٍ موثوق به، لتوضيح حجم المخاطر المرتبطة بهذه الأساليب.
وأكدت ضرورة عدم الاكتفاء بمكالمة فيديو للتحقق من هوية صاحب الطلب، والتواصل معه عبر وسيلة أخرى أو رقم آخر معروف، أو مقابلته إن أمكن، مع الالتزام بإجراءات العمل والموافقات المتعددة المقررة داخل المؤسسات عند تنفيذ التحويلات.
حماية البيانات الشخصية وفحص الروابط
ودعت خضر إلى حماية البيانات الشخصية، ومنها صورة بطاقة الرقم القومي وتاريخ الميلاد والعنوان، بالحرص نفسه المخصص للبيانات المصرفية، ونصحت بتجنب إدخال البيانات والصور الشخصية في أدوات الذكاء الاصطناعي العامة، حفاظًا على الخصوصية.
وفيما يتعلق بالتصيد الإلكتروني، أوضحت أنه يستهدف استدراج المستخدم للكشف عن بياناته أو الضغط على روابط قد تؤدي إلى الاختراق، مشددة على فحص عنوان البريد الإلكتروني الحقيقي للمرسل، وعدم الاكتفاء بالاسم الظاهر، ومراجعة وجهة الرابط قبل الضغط عليه، والانتباه إلى الرسائل التي تفرض استعجالًا غير مبرر.
شبكات موثوقة وتطبيقات آمنة
وحذرت خضر من إجراء عمليات شراء إلكترونية عبر شبكات «واي فاي» العامة، داعية إلى استخدام شبكة موثوقة، وتحميل التطبيقات من المتاجر الرسمية مع التأكد من موثوقية مطوريها، بما يشمل الألعاب وأدوات الإنتاجية.
كما دعت إلى متابعة التطبيقات التي يحمّلها الأطفال على هواتف أفراد الأسرة، ونبهت إلى مخاطر البرمجيات الخبيثة التي قد تتضمنها بعض التطبيقات أو الإعلانات.
واختتمت بالتأكيد على أن الأمن السيبراني مسؤولية مشتركة، داعية أفراد المجتمع إلى تطبيق إجراءات الحماية والمشاركة في توعية المحيطين بهم، ليكون كل فرد سفيرًا للوعي السيبراني في محيطه.
شاهد الحلقة